Quando un dispositivo digitale controlla il mondo fisico
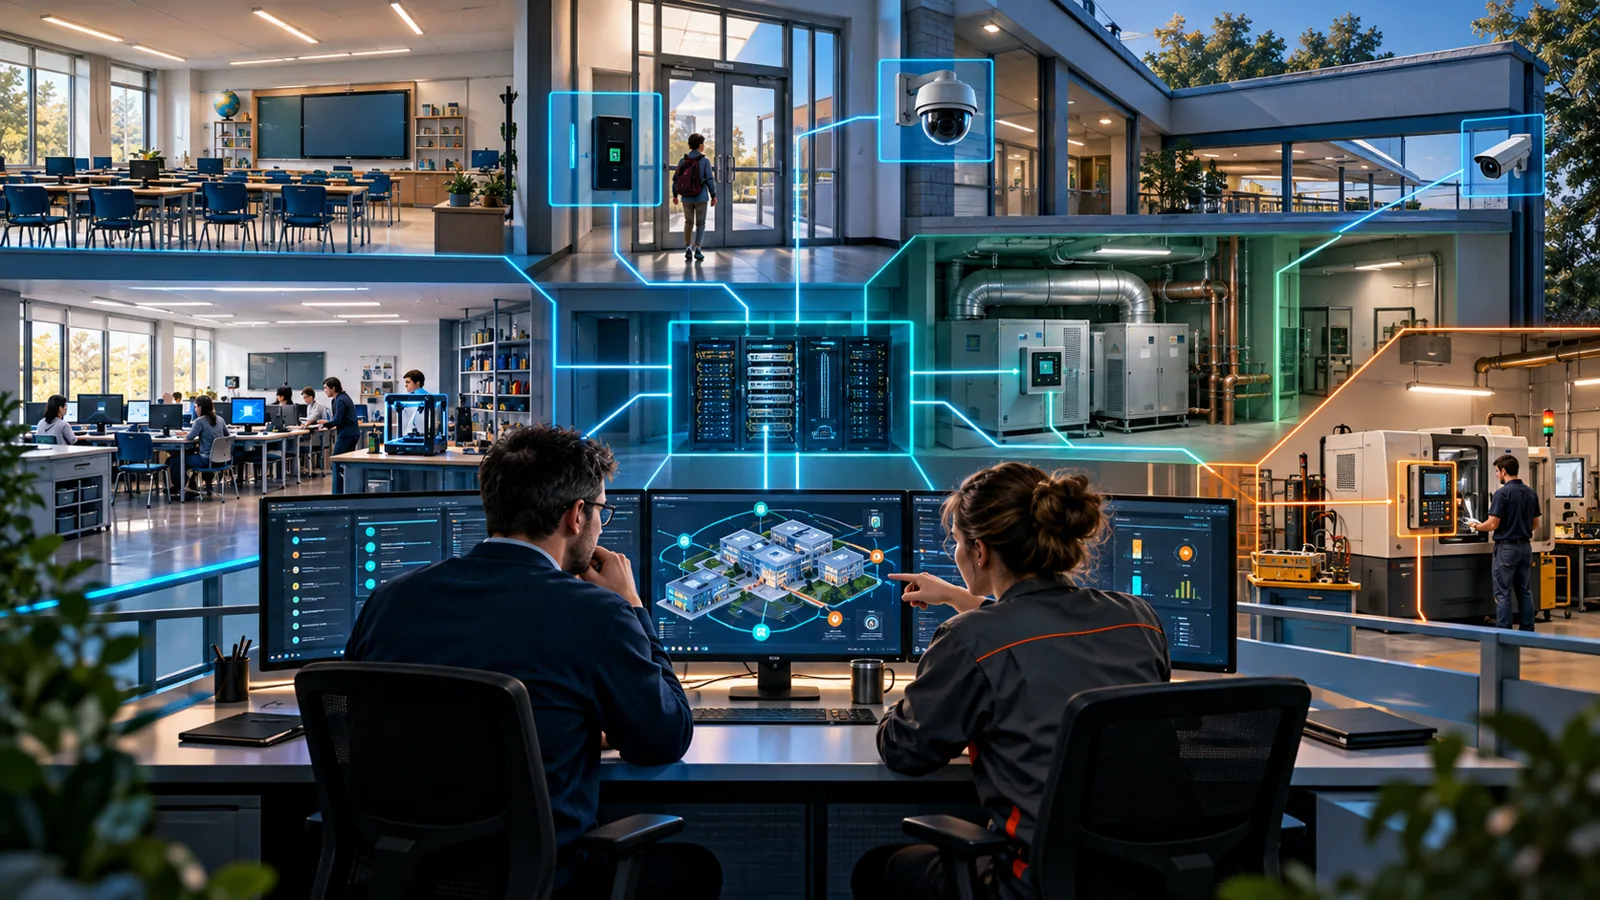
Una telecamera IP sembra una periferica di rete. Un lettore di badge sembra un semplice terminale. Un pannello per la climatizzazione può assomigliare a un tablet. Eppure, quando un sistema osserva o modifica un processo fisico — apre una porta, regola la temperatura, muove un macchinario, rileva un allarme — entra nel territorio dell’Operational Technology, o OT.
La bozza iniziale della revisione 4 della guida NIST SP 800-82, pubblicata il 21 settembre 2026, include tra gli ambienti OT anche automazione degli edifici, controllo fisico degli accessi, trasporti e monitoraggio ambientale. È una prospettiva utile per scuole e piccole imprese: questi sistemi non appartengono soltanto alle fabbriche e non possono essere trattati come normali PC da ufficio. La guida è ancora in consultazione pubblica e non costituisce un obbligo normativo italiano; offre però un riferimento tecnico aggiornato per impostare il lavoro.
- Scuola: videosorveglianza, badge, climatizzazione, sensori ambientali, laboratori di robotica e macchine didattiche.
- PMI: controllo accessi, impianti, linee di produzione, magazzini automatizzati e sistemi di misura.
- IoT e OT non sono sinonimi: un oggetto connesso diventa critico quando osserva o influenza un processo fisico rilevante.
- La priorità non è soltanto proteggere i dati, ma mantenere sicurezza delle persone, continuità e controllo del processo.
Perché l’OT non è semplicemente IT
Su un computer amministrativo è spesso accettabile installare un aggiornamento e riavviare. Su un controllo accessi o su un impianto di ventilazione, un arresto non pianificato può bloccare un edificio o creare un problema di sicurezza. Il NIST ricorda che nell’OT i tempi di risposta, la disponibilità e la sicurezza fisica possono prevalere sulle consuete priorità dell’IT.
Molti apparati restano in servizio per anni, utilizzano protocolli proprietari e possono dipendere da un fornitore per manutenzione e aggiornamenti. Una scansione aggressiva, normale su una rete informatica, può perfino disturbare dispositivi fragili. Per questo la sicurezza OT non si risolve copiando una checklist IT: richiede collaborazione tra chi gestisce rete, impianto, edificio, sicurezza e fornitore.
- Disponibilità: le finestre di fermo devono essere concordate e pianificate.
- Sicurezza fisica: un errore può produrre effetti su persone, ambienti o macchinari.
- Ciclo di vita: apparati e software possono restare attivi molto più a lungo dei normali PC.
- Modifiche: patch e configurazioni vanno provate e accompagnate da un piano di ripristino.
Primo passo: costruire un inventario tecnico vivo
Non si può proteggere ciò che non si conosce. La guida NIST definisce l’inventario degli asset una base essenziale della gestione del rischio OT. Non basta un foglio con scritto “20 telecamere”: servono produttore, modello, versione firmware, indirizzo e posizione, funzione, responsabile, rete di appartenenza, dipendenze, modalità di aggiornamento e data di fine supporto.
L’inventario deve collegare il dispositivo al servizio che rende. Se un controller si guasta, bisogna sapere quale porta, aula, laboratorio o processo smette di funzionare, chi può intervenire e dove si trova una configurazione valida. La scoperta automatica può aiutare, ma sugli apparati delicati è preferibile partire da documentazione, configurazioni degli switch, contratti e osservazione passiva, verificando con il responsabile dell’impianto prima di eseguire scansioni attive.
- Identità: produttore, modello, seriale, firmware, indirizzi e posizione fisica.
- Funzione: servizio controllato, criticità e conseguenze di un’interruzione.
- Responsabilità: proprietario del processo, amministratore tecnico e fornitore autorizzato.
- Ciclo di vita: aggiornamenti disponibili, fine supporto, ricambi e piano di sostituzione.
- Dipendenze: server, account, rete, cloud, alimentazione e altri apparati necessari.
Segmentare senza spegnere il servizio
Telecamere, badge e impianti non dovrebbero condividere senza controllo la stessa rete di PC, stampanti e dispositivi personali. La segmentazione crea zone coerenti con funzione e rischio: rete amministrativa, didattica, ospiti, videosorveglianza, automazione dell’edificio e laboratorio. Tra le zone passano soltanto i flussi realmente necessari, autorizzati da firewall o regole equivalenti.
Una VLAN è un buon elemento organizzativo, ma non diventa automaticamente una barriera di sicurezza: occorrono regole di filtraggio, registrazione degli eventi e verifica periodica. Conviene iniziare mappando chi deve parlare con chi. Una telecamera, per esempio, può dover raggiungere il registratore e il server di sincronizzazione oraria, non l’intera rete didattica né Internet senza limiti.
- Disegna le zone in base a funzione, criticità e responsabile, non soltanto in base all’edificio.
- Elenca i flussi indispensabili: origine, destinazione, porta, protocollo e motivazione.
- Nega il traffico non documentato e registra i tentativi anomali dove tecnicamente possibile.
- Prevedi un punto amministrativo controllato per la manutenzione, invece di accessi da qualunque PC.
- Verifica che il piano di emergenza funzioni anche se una zona viene isolata.
Accesso remoto: utile solo se governato
L’assistenza remota riduce tempi e costi, ma crea un ingresso diretto verso sistemi che agiscono sul mondo fisico. Il NIST raccomanda che ogni accesso remoto abbia una motivazione operativa documentata, responsabilità chiare, controlli tecnici, registrazione e una procedura di revoca. Un account condiviso lasciato al fornitore per anni non soddisfa questi requisiti.
La soluzione pratica è autorizzare l’accesso per persona e per tempo limitato, con autenticazione multifattore, canale cifrato, salto attraverso un punto amministrativo controllato e log consultabili. Quando l’intervento termina, l’accesso va chiuso o disabilitato. Deve inoltre esistere un modo rapido e noto per interrompere la connessione remota senza perdere il controllo locale dell’impianto.
- Niente account generici o password permanenti condivise tra tecnici.
- Autorizzazione nominativa, MFA e durata limitata alla finestra di manutenzione.
- Accesso soltanto agli apparati necessari, attraverso un percorso amministrativo dedicato.
- Registrazione di apertura, attività e chiusura della sessione.
- Procedura provata per revocare subito accessi e credenziali del fornitore.
Aggiornare senza premere “installa” alla cieca
Rimandare ogni aggiornamento espone a vulnerabilità note; installarlo senza verifica può fermare il servizio. Una gestione matura parte dalla classificazione: vulnerabilità sfruttata, esposizione del dispositivo, criticità del processo, disponibilità di una correzione e misure compensative già attive. Non tutte le patch hanno la stessa urgenza e non tutti gli apparati possono essere trattati nello stesso modo.
Prima della modifica servono backup della configurazione, istruzioni del produttore, verifica di compatibilità, finestra concordata e piano di ritorno alla versione precedente. Se un dispositivo non è più supportato, la risposta non può essere ignorarlo: va isolato maggiormente, monitorato e inserito in un piano di sostituzione con una scadenza e un responsabile.
- Valuta rischio ed esposizione prima di stabilire la priorità.
- Prova l’aggiornamento su un apparato o ambiente non critico quando possibile.
- Salva configurazione e firmware compatibile prima dell’intervento.
- Definisci criteri di successo, rollback e verifica del servizio fisico.
- Per gli apparati fuori supporto applica isolamento, monitoraggio e sostituzione programmata.
Backup: salvare la configurazione e provare il ripristino
Nel mondo OT il dato più importante non è sempre un documento. Può essere la configurazione di un controller, la mappa delle porte, il progetto del sistema di supervisione, le regole di un apparato o il firmware necessario per ricostruire il servizio. Un backup utile contiene questi elementi insieme alle istruzioni e alle dipendenze per ripristinarli.
CISA raccomanda copie offline, cifrate e separate dai sistemi operativi, oltre a prove regolari di recupero. La prova è decisiva: un file esportato anni prima, senza versione software o procedura, può essere inutilizzabile proprio durante un incidente. Il test deve verificare non soltanto che il file si apra, ma che il servizio torni a funzionare in condizioni controllate.
- Conserva configurazioni, firmware, licenze, certificati, schemi di rete e contatti tecnici.
- Mantieni almeno una copia separata e non modificabile dall’account operativo ordinario.
- Proteggi chiavi e credenziali con controlli distinti dal backup generale.
- Esegui una prova periodica e registra tempo, problemi e risultato del ripristino.
- Aggiorna la copia dopo ogni modifica significativa e conserva uno storico limitato.
Un piano pratico in 30 giorni
Una scuola o una PMI non deve completare un grande progetto prima di ridurre il rischio. In trenta giorni può ottenere tre risultati misurabili: sapere quali sistemi fisici sono connessi, chi può raggiungerli e come recuperarli. Il lavoro va svolto con chi conosce davvero gli impianti, evitando prove invasive sugli apparati in produzione.
Il piano non termina con un documento. Inventario, regole di rete, accessi e backup devono avere un proprietario e una frequenza di verifica. Ogni nuovo apparato dovrebbe entrare nel processo prima del collegamento, non dopo il primo problema.
- Giorni 1–7: riunisci responsabili IT, edificio, sicurezza, laboratorio e fornitori; crea il primo inventario.
- Giorni 8–14: disegna zone e flussi, individua accessi remoti, account condivisi e apparati esposti.
- Giorni 15–21: applica le separazioni meno rischiose, attiva MFA e revoca credenziali inutilizzate.
- Giorni 22–27: esporta configurazioni, prepara copie separate e prova un ripristino controllato.
- Giorni 28–30: assegna priorità, responsabili e date a patch, sostituzioni e verifiche future.
La sicurezza parte dal servizio, non dal dispositivo
Il punto non è trasformare ogni telecamera o sensore in un progetto complesso. È capire quale servizio fisico dipende da quel dispositivo e proteggere il percorso completo: persone, procedure, rete, account, fornitore, configurazione e ripristino. La revisione del NIST Cybersecurity Framework per l’OT insiste proprio su un approccio basato sul rischio, non su una checklist identica per tutti.
Se vuoi censire gli apparati connessi, separare le reti o costruire un piano di continuità per la tua scuola o impresa, posso aiutarti a realizzare inventario, mappa dei flussi e priorità operative senza interrompere i servizi. Contattami per partire da una verifica tecnica concreta e proporzionata al tuo ambiente.
Progettiamo formazione, procedure e strumenti adatti alla tua scuola o attività.