Il problema non è trovare le vulnerabilità: è decidere da dove iniziare
Scanner, antivirus, firewall e fornitori possono produrre decine o centinaia di segnalazioni. Se tutte vengono trattate come urgenti, il risultato è spesso l'opposto di quello desiderato: il personale rincorre gli avvisi, rimanda le attività più complesse e perde di vista i sistemi davvero esposti.
Il 26 agosto 2026 CISA ha pubblicato una Vulnerability Review collegata al nuovo approccio di prioritizzazione basato sul rischio. Il messaggio operativo è utile anche fuori dalle agenzie federali statunitensi: un punteggio tecnico, da solo, non descrive la probabilità che un attacco colpisca proprio la nostra organizzazione né le conseguenze sul servizio.
- La gravità tecnica indica quanto può essere serio un difetto, non quanto sia urgente nel nostro ambiente.
- Lo sfruttamento osservato nel mondo reale cambia immediatamente la priorità.
- Un servizio esposto su Internet richiede tempi diversi da un computer isolato.
- La criticità del processo determina l'impatto di un guasto, di un attacco e anche di una patch non riuscita.
Tre segnali diversi: CVSS, KEV ed EPSS
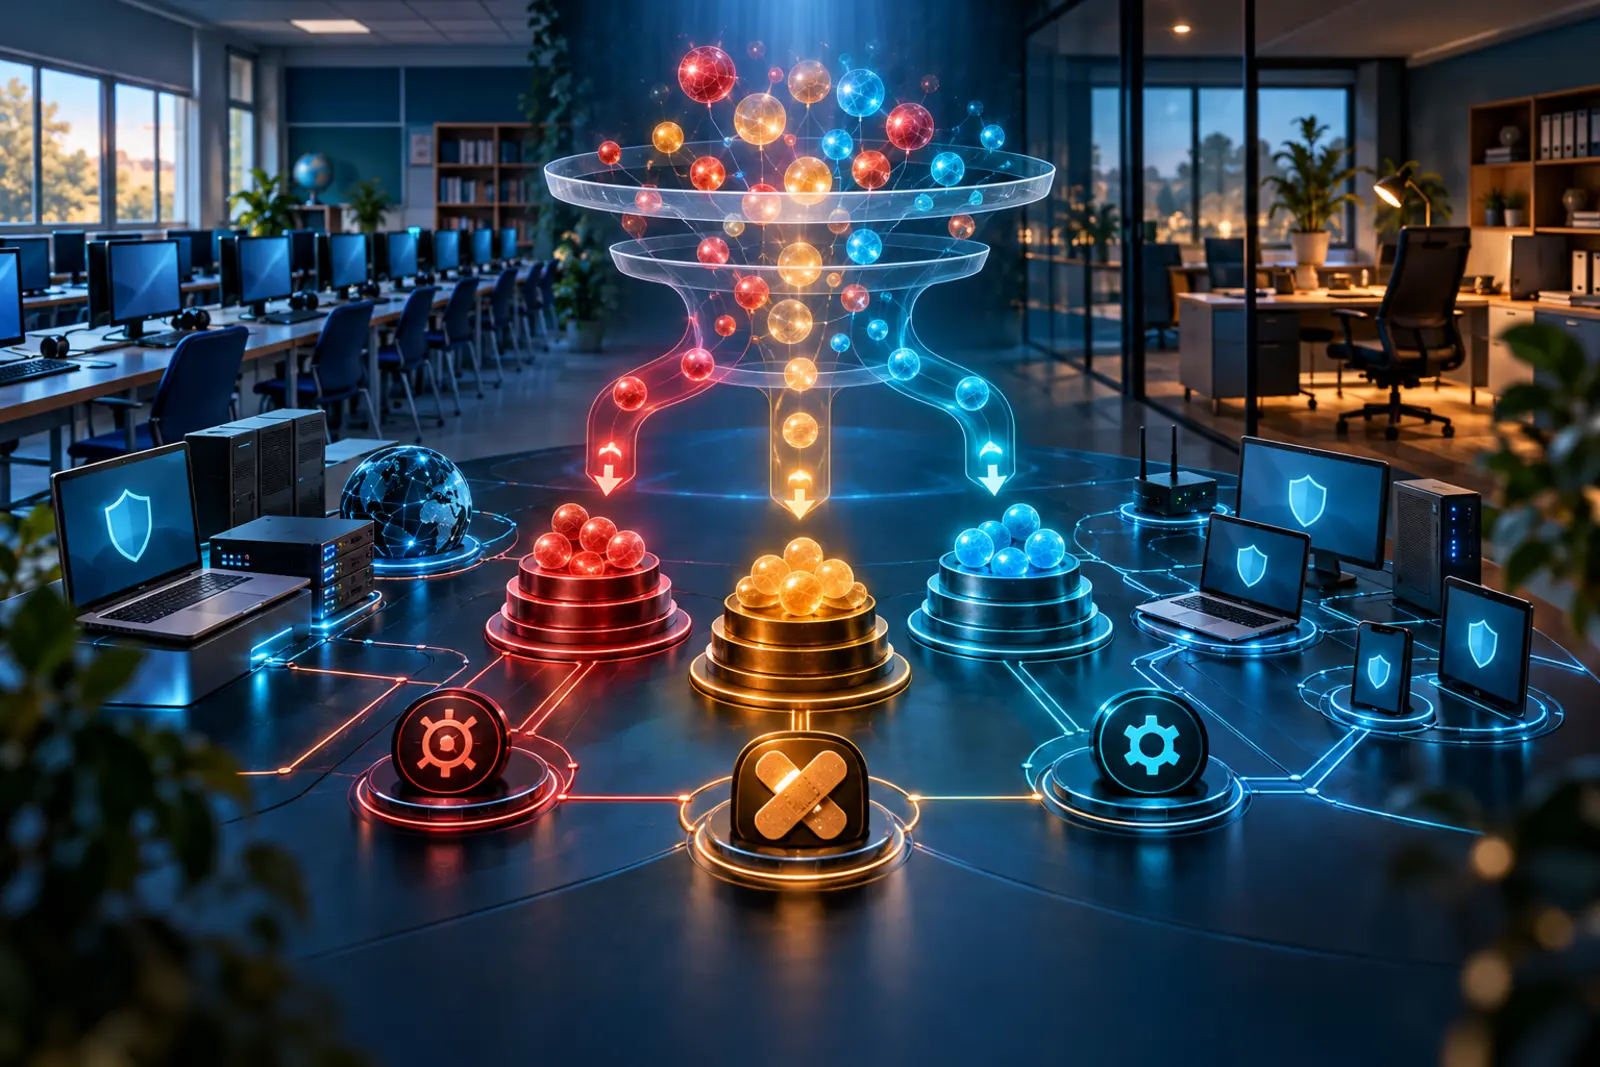
CVSS, KEV ed EPSS non sono tre classifiche concorrenti. Rispondono a domande differenti e diventano molto più utili quando vengono letti insieme. CVSS descrive le caratteristiche e la gravità potenziale della vulnerabilità; il catalogo CISA KEV registra vulnerabilità per cui esiste evidenza di sfruttamento reale; EPSS stima invece la probabilità che una CVE pubblicata venga sfruttata nei successivi trenta giorni.
Una vulnerabilità con CVSS elevato può avere bassa probabilità di sfruttamento nell'immediato, mentre una vulnerabilità con punteggio inferiore può essere già usata dagli attaccanti. FIRST chiarisce inoltre che KEV ed EPSS guardano tempi diversi: KEV è evidenza storica di sfruttamento confermato, EPSS è una previsione aggiornata quotidianamente. Se una CVE è in KEV, la sua presenza ha precedenza anche quando il valore EPSS corrente è basso.
- CVSS: quanto può essere grave la vulnerabilità nelle condizioni descritte.
- KEV: esiste evidenza che la vulnerabilità sia stata sfruttata realmente.
- EPSS: qual è la probabilità stimata di sfruttamento nei prossimi trenta giorni.
- Contesto locale: dove si trova il sistema, che dati tratta e quale servizio sostiene.
La domanda decisiva: dove si trova il sistema vulnerabile?
La stessa CVE cambia significato se riguarda un server VPN pubblicato su Internet, un registro elettronico, un portatile amministrativo o un computer di laboratorio senza accesso a dati riservati. CISA mette in evidenza l'esposizione dell'asset e lo stato KEV; l'organizzazione deve completare la valutazione con funzione, dati, utenti, dipendenze e controlli già presenti.
In una scuola, per esempio, un dispositivo di segreteria con accesso a documenti personali può essere più urgente di una postazione didattica, anche quando il secondo mostra un punteggio CVSS maggiore. In una PMI, un'appliance perimetrale vulnerabile può rappresentare un percorso diretto verso posta, file condivisi e backup.
- Esposizione: Internet, rete interna, VLAN separata o sistema realmente isolato.
- Criticità: cosa si ferma se il sistema non è disponibile.
- Dati: personali, amministrativi, finanziari, credenziali o materiale didattico.
- Privilegi: utente ordinario, amministratore locale, dominio o infrastruttura.
- Controlli: segmentazione, MFA, EDR, regole firewall, backup e monitoraggio.
- Ripristino: tempo necessario per tornare operativi se la patch crea problemi.
Una coda di lavoro semplice per scuole e piccole imprese
Non serve una piattaforma costosa per iniziare. È sufficiente un inventario affidabile e una tabella che colleghi dispositivo, responsabile, CVE, esposizione, stato KEV, valore EPSS, criticità e decisione. L'obiettivo non è accumulare dati: è trasformare ogni segnalazione importante in un'azione assegnata e verificabile.
Le priorità possono essere organizzate in quattro fasce. La prima comprende vulnerabilità sfruttate e sistemi esposti o critici; la seconda include valori EPSS elevati su asset raggiungibili o importanti; la terza raccoglie vulnerabilità gravi ma non esposte e con controlli compensativi; la quarta contiene elementi da monitorare o gestire nel normale ciclo di manutenzione.
- P1 — immediata: KEV su servizio esposto, apparato perimetrale o sistema critico.
- P2 — rapida: EPSS elevato, percorso di attacco plausibile o dati sensibili coinvolti.
- P3 — programmata: gravità significativa ma sistema protetto, non esposto o facilmente contenibile.
- P4 — monitorata: rischio basso nel contesto attuale, con motivazione e data di riesame.
Correggere non significa premere Aggiorna e sperare
NIST descrive il patch management come un processo completo: identificare, assegnare priorità, acquisire, installare e verificare aggiornamenti e upgrade. La verifica finale è essenziale. Una patch risulta gestita soltanto quando l'installazione è confermata, il servizio funziona e la vulnerabilità non viene più rilevata.
Per i sistemi importanti conviene provare prima l'aggiornamento su un dispositivo rappresentativo, controllare backup e procedura di ripristino, programmare una finestra di manutenzione e stabilire chi può autorizzare il rollback. Se la patch non è subito applicabile, la scelta va documentata insieme a una misura temporanea: limitazione dell'accesso, disattivazione della funzione, regola firewall, segmentazione o monitoraggio rafforzato.
- Prima: inventario, backup verificato, dipendenze e piano di ritorno.
- Durante: referente, finestra di manutenzione e registrazione dell'esito.
- Dopo: controllo della versione, prova del servizio e nuova scansione.
- Eccezione: motivo, rischio accettato, controllo compensativo, responsabile e scadenza.
Un esempio concreto: firewall, server didattico e PC di laboratorio
Immaginiamo tre segnalazioni. Il firewall espone una vulnerabilità presente in KEV; il server didattico ha una CVE con EPSS alto ma non è pubblicato direttamente; venti PC di laboratorio mostrano una vulnerabilità con CVSS maggiore, ma sono segmentati e privi di privilegi amministrativi. Ordinare soltanto per CVSS porterebbe a iniziare dai PC. Il contesto suggerisce invece di intervenire prima sul firewall, poi sul server e infine sul gruppo di postazioni.
Questo non rende irrilevanti i computer del laboratorio. Significa che l'ordine delle attività nasce dalla combinazione di sfruttamento, probabilità, esposizione e impatto. La decisione deve restare tracciabile, così il responsabile può spiegarla e correggerla quando cambiano punteggi, configurazioni o minacce.
- Firewall: verificare subito avviso del produttore, versione, mitigazioni e log.
- Server: ridurre la raggiungibilità, programmare il test e applicare la patch rapidamente.
- Laboratorio: distribuire l'aggiornamento per gruppi e controllare compatibilità didattica.
- Tutti: registrare data, esito, eventuali problemi e controllo successivo.
Il risultato utile è una decisione ripetibile
Un buon processo di vulnerability management non promette di eliminare ogni difetto nello stesso momento. Permette di riconoscere ciò che richiede attenzione immediata, motivare le eccezioni e dimostrare che le correzioni sono state verificate. KEV, EPSS e CVSS forniscono segnali preziosi, ma è l'inventario locale a trasformarli in priorità operative.
Se vuoi costruire per la tua scuola o impresa un inventario essenziale, una matrice di priorità e una procedura di aggiornamento sostenibile, posso aiutarti a collegare strumenti, responsabilità e controlli senza creare burocrazia inutile. Contattami per impostare un percorso adatto alla tua infrastruttura.
Progettiamo formazione, procedure e strumenti adatti alla tua scuola o attività.