La password non è più l’unico punto di partenza
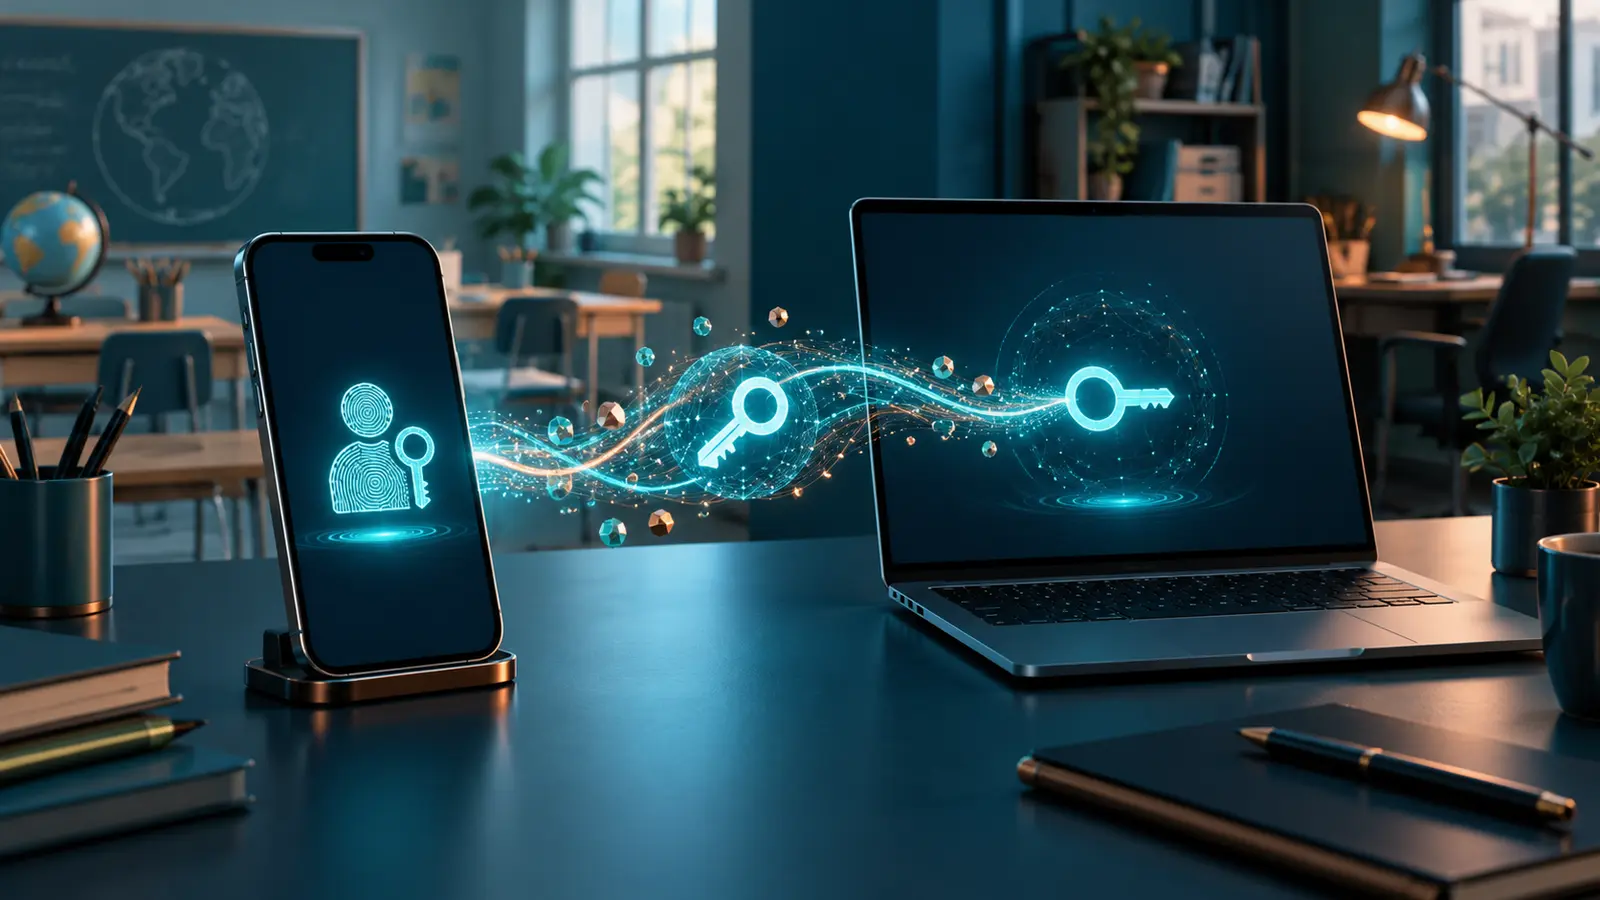
Una password può essere debole, riutilizzata oppure consegnata involontariamente a una pagina falsa. Anche un codice temporaneo ricevuto via SMS o generato da un’app può essere sottratto con un attacco di phishing ben costruito. Le passkey cambiano il meccanismo: al posto di un segreto digitato dall’utente usano una coppia di chiavi crittografiche.
La chiave privata resta sul dispositivo o nel gestore sicuro scelto dall’utente; il servizio conserva la chiave pubblica. Quando si accede, il dispositivo dimostra di possedere la chiave privata e l’utente autorizza l’operazione con il metodo di sblocco già usato sul telefono o sul computer, come PIN, impronta o riconoscimento del volto.
Perché una passkey resiste al phishing
Una credenziale WebAuthn è legata al sito o all’applicazione per cui è stata creata. Se l’utente viene attirato su un dominio contraffatto, il browser non mette a disposizione la passkey del servizio autentico. È questa relazione tecnica con l’origine corretta, non la sola presenza della biometria, a rendere il metodo resistente al phishing.
La biometria non viene inviata al sito: serve localmente per sbloccare l’uso della credenziale. Il servizio riceve una prova crittografica, non l’impronta digitale o l’immagine del volto. Le passkey possono essere sincronizzate in modo protetto tra dispositivi oppure restare vincolate a un singolo dispositivo o a una chiave hardware.
- Nessuna password da ricordare, riutilizzare o digitare in una pagina falsa.
- La chiave privata non viene condivisa con il servizio durante l’accesso.
- La credenziale è associata al dominio corretto attraverso WebAuthn.
- PIN o biometria autorizzano localmente l’operazione sul dispositivo.
Il vantaggio concreto in una scuola
Docenti, personale amministrativo e tecnici accedono ogni giorno a posta elettronica, registro, cloud, piattaforme didattiche e servizi gestionali. Ridurre le password significa diminuire reset, credenziali scritte su fogli e riutilizzo dello stesso segreto su più servizi. Per gli account con privilegi elevati, una credenziale resistente al phishing riduce inoltre il rischio che un singolo messaggio fraudolento apra la strada a dati, documenti e configurazioni sensibili.
Non tutti i contesti sono però uguali. Nei laboratori con computer condivisi, associare una passkey personale al dispositivo comune può essere inappropriato. In questi casi servono account individuali, sessioni realmente separate e, per il personale autorizzato, chiavi hardware o dispositivi gestiti secondo una procedura chiara.
Un’adozione graduale per una piccola impresa
Una PMI non deve migrare tutto in un giorno. Conviene iniziare dagli account che possono causare il danno maggiore: amministratori del cloud, posta, contabilità, dominio, backup e strumenti di assistenza remota. Il progetto deve includere non soltanto l’accesso quotidiano, ma anche la sostituzione di un telefono, l’uscita di un collaboratore e il recupero dopo la perdita di un dispositivo.
- Censire servizi, account amministrativi e metodi di autenticazione disponibili.
- Avviare un gruppo pilota piccolo, mantenendo un metodo di recupero controllato.
- Registrare almeno due credenziali indipendenti per gli account critici, quando il servizio lo consente.
- Separare gli account amministrativi da quelli usati per posta e navigazione ordinaria.
- Documentare revoca, cambio dispositivo, smarrimento e uscita del personale.
- Estendere l’adozione solo dopo avere provato davvero le procedure di emergenza.
Tre errori da evitare
Il primo è pensare che la passkey risolva ogni rischio: un dispositivo già compromesso, una sessione lasciata aperta o un recupero account troppo debole restano problemi reali. Il secondo è eliminare le vecchie credenziali prima di avere verificato compatibilità e recupero. Il terzo è introdurre la tecnologia senza spiegare agli utenti che il PIN richiesto è quello del dispositivo e che la biometria rimane locale.
Un piano efficace unisce tecnologia, configurazione e formazione. L’obiettivo non è aggiungere un altro ostacolo all’accesso, ma rendere più difficile l’inganno e più semplice il comportamento corretto.
La sicurezza migliore è quella che le persone riescono a usare
Le passkey offrono un passaggio concreto verso accessi più semplici e resistenti al phishing, ma il risultato dipende dal modo in cui vengono inserite nei processi reali. Inventario, pilota, recupero e formazione contano quanto la scelta tecnica.
Se vuoi valutare passkey, autenticazione multifattore e protezione degli account della tua scuola o attività, posso aiutarti a costruire una migrazione proporzionata, documentata e comprensibile per chi dovrà utilizzarla ogni giorno.
Progettiamo formazione, procedure e strumenti adatti alla tua scuola o attività.