Il DNS è la rubrica della rete, ma può diventare anche un filtro
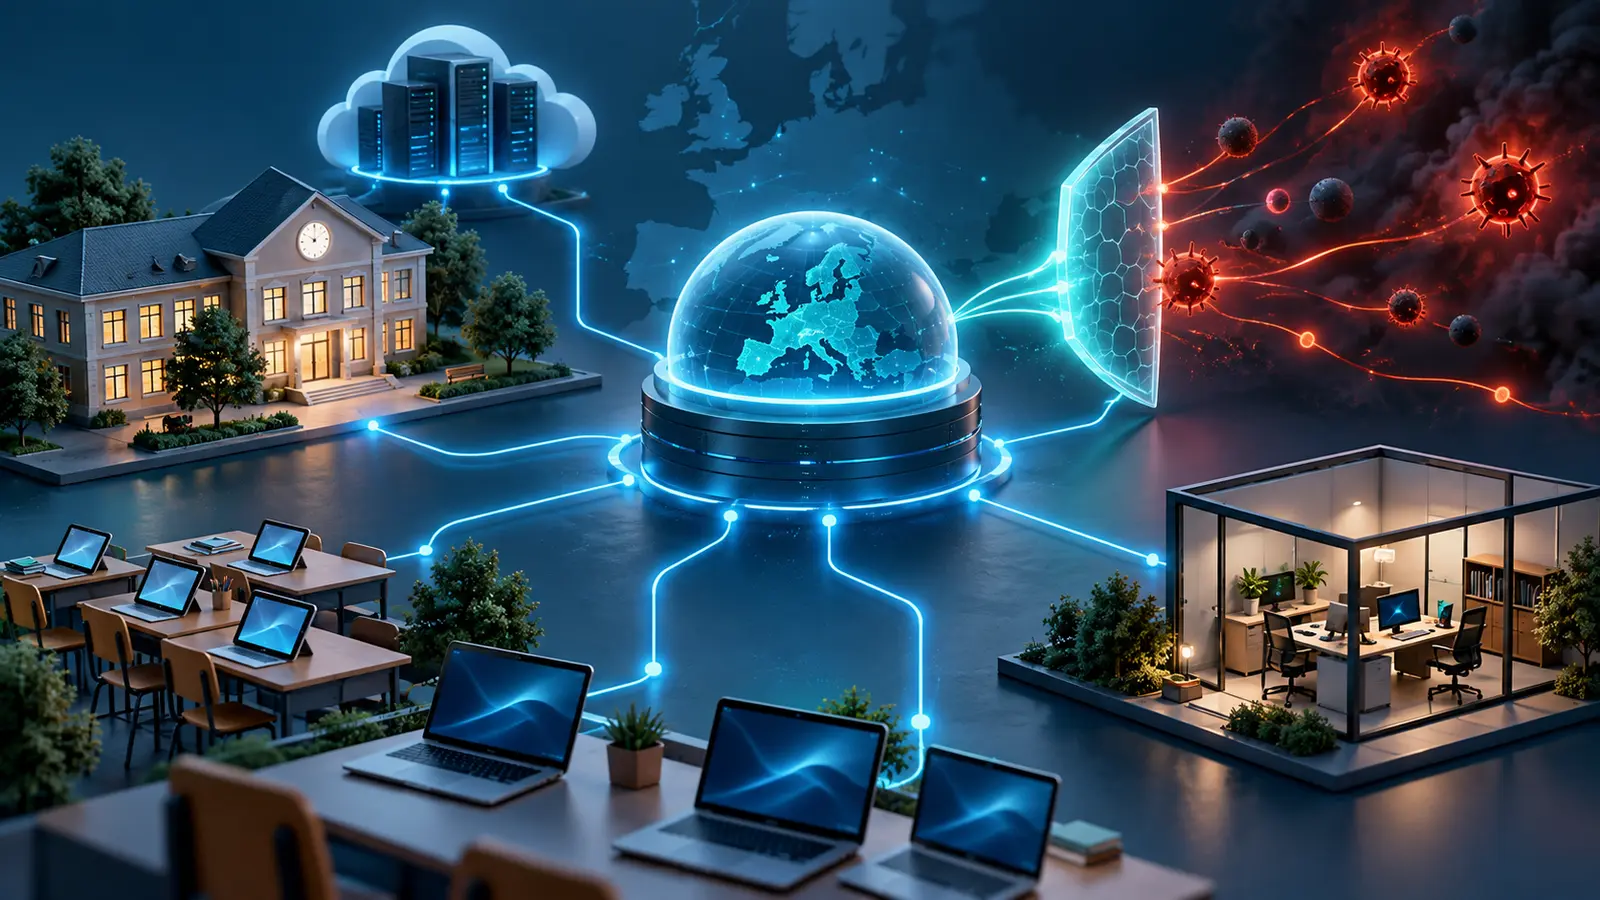
Quando scriviamo l’indirizzo di un sito, il dispositivo interroga un resolver DNS per ottenere l’indirizzo IP da contattare. Questa richiesta avviene prima della connessione al servizio: perciò un resolver che riconosce un dominio associato a phishing, malware o infrastrutture di comando e controllo può impedirne la risoluzione prima che il browser o l’applicazione lo raggiungano.
La protezione DNS è utile perché agisce su computer, smartphone e dispositivi che non possono ospitare un agente di sicurezza. Non vede però tutto ciò che accade dopo la connessione e non sostituisce aggiornamenti, firewall, protezione degli endpoint, backup e formazione degli utenti.
- Resolver DNS: traduce il nome di dominio nell’indirizzo necessario alla connessione.
- DNS protettivo: confronta la richiesta con fonti di intelligence e può bloccare domini pericolosi.
- DoH e DoT: cifrano le richieste DNS durante il trasporto verso il resolver.
- Un dominio consentito può comunque ospitare contenuti dannosi: il DNS è uno strato, non una difesa completa.
Che cos’è DNS4EU nel 2026
DNS4EU è nato come progetto cofinanziato dall’Unione europea tra il 2023 e il 2025 e sviluppato da un consorzio guidato da Whalebone. Dal 2026 il servizio è posseduto e gestito da Whalebone, società europea specializzata nella sicurezza DNS. È quindi corretto parlare di infrastruttura europea nata da un’iniziativa finanziata dall’UE, non di un resolver oggi gestito direttamente dalla Commissione europea.
L’offerta attuale distingue nettamente gli utenti individuali dalle organizzazioni. Il servizio pubblico gratuito resta aperto ai cittadini europei; le istituzioni pubbliche e le imprese hanno percorsi separati, con controllo delle politiche, reportistica e supporto adeguati a una rete gestita.
- Infrastruttura e risoluzione dichiarate all’interno dell’Unione europea.
- Servizio pubblico gratuito rivolto esclusivamente agli utenti individuali.
- Servizi dedicati per scuole, enti pubblici e aziende.
- Il sito ufficiale segnala limiti di frequenza e assenza di report e controllo delle politiche nel servizio pubblico.
Le cinque varianti del servizio pubblico
Per l’uso personale DNS4EU pubblica cinque profili sulla stessa infrastruttura: protettivo, protettivo con filtro per minori, protettivo con blocco di pubblicità e tracciamento, una combinazione dei due filtri aggiuntivi e un profilo senza filtraggio. Ogni variante dispone di indirizzi IPv4 e IPv6 e di endpoint cifrati DNS over HTTPS e DNS over TLS.
La scelta deve dipendere dallo scopo. Il profilo protettivo è il punto di partenza più prudente per un singolo utente; il filtro per minori aggiunge categorie di contenuti, mentre il blocco pubblicitario può causare malfunzionamenti in alcuni siti e applicazioni. Il profilo non filtrato offre giurisdizione europea e anonimizzazione dichiarata, ma non la protezione dai domini malevoli.
- Protettivo: malware, phishing e domini di comando e controllo.
- Protezione minori: aggiunge categorie di contenuti non adatti ai bambini.
- Blocco pubblicità: filtra domini pubblicitari e di tracciamento, con possibili incompatibilità.
- Non filtrato: nessun filtro di sicurezza o contenuto, salvo i blocchi disposti dall’autorità giudiziaria.
Attenzione: il resolver gratuito non è per la rete della scuola o dell’impresa
La documentazione ufficiale specifica che il DNS4EU Public Service è destinato ai cittadini e non è adatto alle organizzazioni. Una scuola o una PMI non dovrebbe quindi inserire semplicemente gli indirizzi gratuiti nel DHCP o nel router di produzione: mancherebbero reportistica, gestione delle politiche, supporto e capacità previste per il traffico di una rete organizzativa.
Per una scuola o un ente pubblico esiste un servizio dedicato; per le imprese il percorso indicato è la soluzione commerciale Whalebone Immunity. Prima di adottare qualunque proposta bisogna verificare costi, responsabilità, trattamento dei log, livelli di servizio, integrazione con l’infrastruttura e procedure di assistenza. Il marchio europeo non sostituisce una valutazione tecnica e contrattuale.
- Non usare il servizio pubblico gratuito come scorciatoia per una rete organizzativa.
- Richiedere informazioni su log, conservazione, ruoli privacy e localizzazione dei dati.
- Valutare report, gestione delle eccezioni, supporto e continuità del servizio.
- Confrontare la soluzione con i controlli già presenti e con i requisiti dell’organizzazione.
Come svolgere un test serio in una scuola
Un progetto pilota deve partire da una rete o VLAN limitata, non dall’intero istituto. È utile scegliere un laboratorio rappresentativo, definire chi può autorizzare eccezioni e annotare per almeno due settimane domini bloccati, falsi positivi, tempi di risposta e applicazioni che smettono di funzionare. Personale, studenti e ospiti possono richiedere politiche diverse.
Occorre controllare anche i percorsi che aggirano il resolver centrale. Browser con DNS sicuro configurato autonomamente, dispositivi con resolver manuali, VPN e traffico mobile possono usare un altro DNS. La verifica deve quindi includere DHCP, IPv4, IPv6, browser gestiti e dispositivi personali, senza introdurre intercettazioni non necessarie.
- Definire obiettivo, gruppo pilota, durata e criteri di successo.
- Separare reti amministrative, didattiche, ospiti e dispositivi tecnici.
- Provare portali istituzionali, registro elettronico, cloud, videoconferenze e servizi didattici.
- Preparare un canale per segnalare un sito bloccato per errore.
- Conservare solo i log necessari e stabilire accessi e tempi di cancellazione.
- Documentare il ripristino del resolver precedente prima del test.
Come valutarlo in una piccola impresa
Anche una PMI dovrebbe evitare il cambio globale al primo tentativo. Il pilota può coinvolgere un reparto non critico e alcuni dispositivi gestiti, misurando disponibilità, latenza, blocchi e qualità dei report. È importante verificare software gestionali, posta, VPN, servizi cloud, assistenza remota e applicazioni che usano domini dinamici o reti di distribuzione dei contenuti.
Il resolver secondario deve applicare la stessa politica del primario: indicare come alternativa un servizio completamente diverso non crea un vero backup controllato, perché i dispositivi possono distribuirvi le richieste e ottenere risultati incoerenti. Continuità e ridondanza vanno progettate all’interno della soluzione scelta.
- Inventariare resolver, DHCP, firewall, VPN, sedi e dispositivi remoti.
- Definire metriche: tempi di risposta, disponibilità, falsi positivi e minacce bloccate.
- Verificare gestione delle eccezioni e separazione dei ruoli amministrativi.
- Integrare gli eventi DNS nel processo di gestione degli incidenti.
- Stabilire una procedura di rollback provata, non soltanto descritta.
Cosa può bloccare e cosa resta fuori
Un DNS protettivo è particolarmente efficace quando un attacco deve contattare un dominio già riconosciuto come malevolo. Può interrompere l’apertura di una pagina di phishing o la comunicazione di un malware con il proprio server. Non può però analizzare un file già scaricato, correggere una password debole, proteggere una sessione aperta o fermare una connessione diretta a un indirizzo IP.
Anche gli errori sono possibili: un dominio appena creato potrebbe non essere ancora classificato, mentre un sito legittimo può essere bloccato per sbaglio. Per questo servono più livelli di difesa e un processo rapido per verificare e gestire le eccezioni.
- Mantieni sistemi, browser e applicazioni aggiornati.
- Usa autenticazione resistente al phishing sugli account importanti.
- Proteggi endpoint, posta, backup e privilegi amministrativi.
- Forma gli utenti a riconoscere richieste anomale, anche se il DNS è filtrato.
- Controlla periodicamente report, falsi positivi e configurazioni che bypassano il resolver.
La scelta corretta nasce da un test misurabile
DNS4EU mostra come il resolver possa diventare un controllo di sicurezza accessibile e centralizzato. Il servizio gratuito è interessante per l’uso personale, mentre scuole ed imprese devono valutare le offerte dedicate e inserirle in un progetto di rete con policy, report, responsabilità e assistenza.
Se vuoi verificare il DNS della tua scuola o attività, posso aiutarti a censire la configurazione esistente, progettare un pilota, definire metriche e costruire una procedura di adozione e rollback. Contattami per trasformare una semplice modifica di rete in un controllo realmente verificabile.
Progettiamo formazione, procedure e strumenti adatti alla tua scuola o attività.