Il dato che apre il Mese europeo della cybersicurezza
Il 30 settembre 2026 la Commissione europea ed ENISA hanno diffuso i risultati di un Eurobarometro dedicato alla sicurezza digitale sul lavoro. Il 74% dei lavoratori intervistati dichiara di aver incontrato, nei sei mesi precedenti, almeno un messaggio, un collegamento o una richiesta sospetta. Il 39% segnala tentativi di phishing o frode, il 18% tentativi di sottrarre dati personali, il 17% malware e il 15% truffe generate con l’intelligenza artificiale.
Sono dati dichiarativi, non il conteggio tecnico degli incidenti avvenuti in tutte le organizzazioni europee. Indicano però una cosa molto concreta: il contatto con un possibile attacco è ormai parte del lavoro ordinario. L’83% considera serie le conseguenze di un attacco, ma soltanto il 45% riferisce di ricevere aggiornamenti periodici di informazione o sensibilizzazione. È proprio questo divario tra rischio percepito e preparazione continua che scuole e piccole imprese devono colmare.
- 74%: ha incontrato almeno un contenuto o una richiesta sospetta negli ultimi sei mesi.
- 39%: ha visto tentativi di phishing o messaggi fraudolenti.
- 45%: riceve aggiornamenti periodici di sicurezza nell’organizzazione.
- 85%: dichiara interesse a migliorare le proprie competenze digitali.
Conoscere il phishing non significa saper reagire
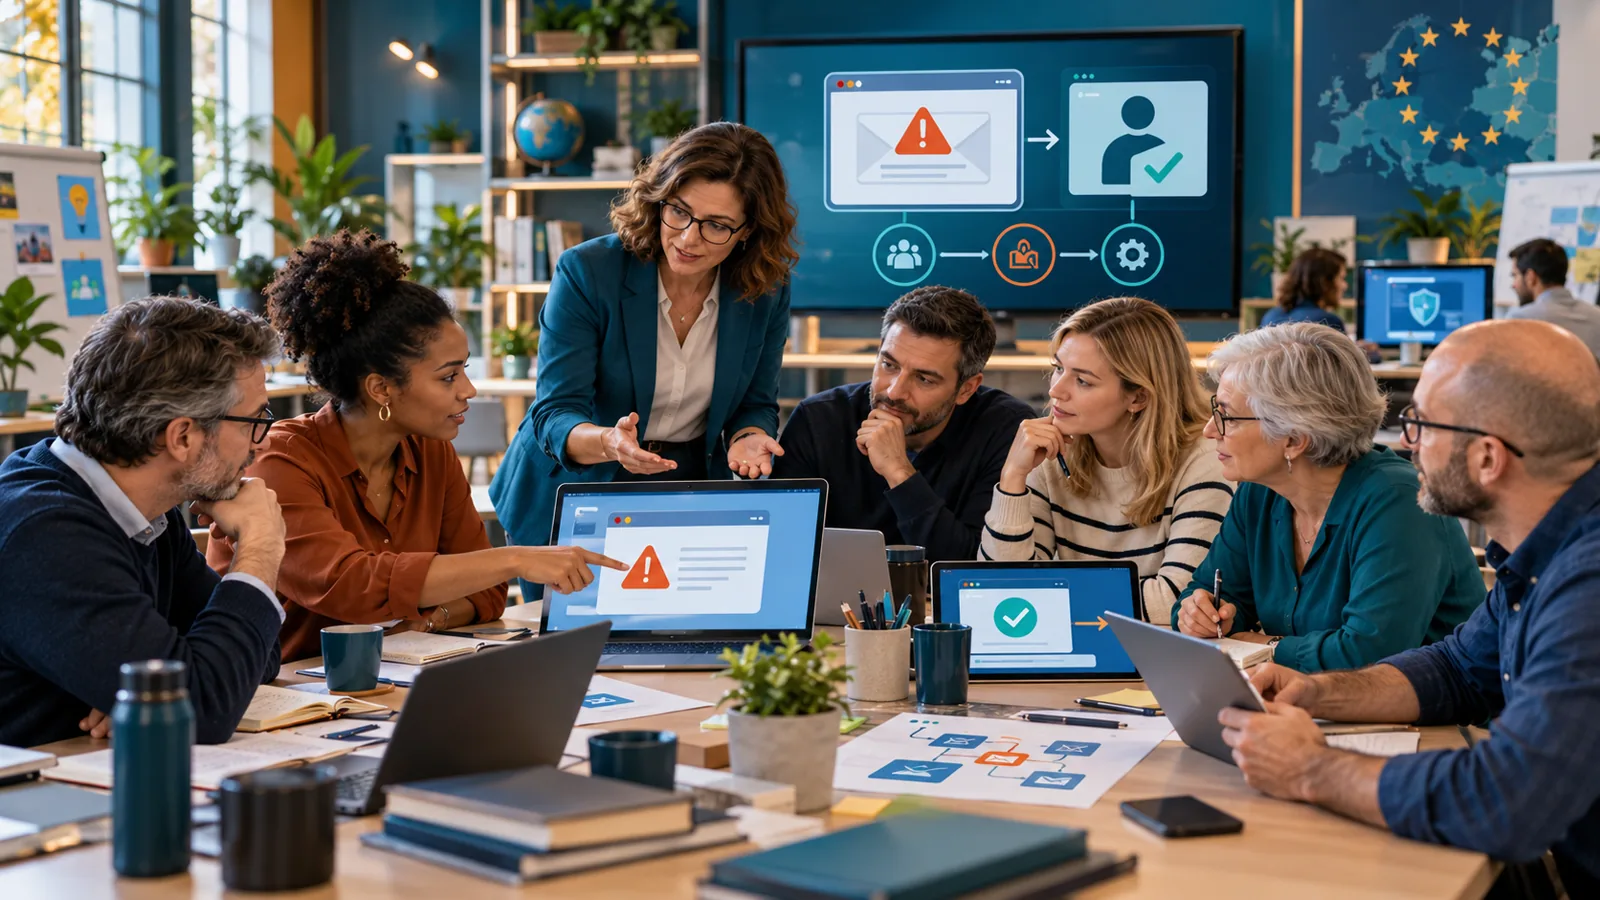
Una presentazione annuale può spiegare che cos’è il phishing, ma non prepara automaticamente una persona a decidere sotto pressione. Nel momento reale entrano in gioco fretta, autorità, paura di bloccare un pagamento, desiderio di aiutare un collega e abitudine a usare lo smartphone. Un messaggio efficace non appare necessariamente pieno di errori: può riprodurre tono, firma e contesto di una conversazione autentica.
La competenza utile è un comportamento osservabile: fermarsi, controllare il canale, verificare la richiesta con un contatto già noto, non inserire credenziali e segnalare rapidamente. La formazione diventa quindi efficace quando fa provare questi passaggi, non quando si limita a chiedere di ricordare una definizione.
- Riconoscere: notare urgenza, cambio improvviso di procedura, dominio insolito o richiesta anomala.
- Verificare: usare un numero, un indirizzo o un canale già conosciuto, non quello proposto nel messaggio.
- Proteggere: evitare clic, allegati, QR code e inserimento di credenziali finché il dubbio non è risolto.
- Segnalare: inoltrare subito l’evento al referente attraverso un percorso semplice e noto.
Da evento annuale a palestra breve e continua
ENISA mette a disposizione AR-in-a-Box, un insieme di materiali per progettare programmi di sensibilizzazione, campagne mirate, strumenti, canali, giochi, quiz e indicatori. Il principio trasferibile è semplice: pochi minuti con regolarità sono più utili di una sola sessione lunga che viene dimenticata.
Per una scuola o una PMI è realistico programmare una micro-attività al mese: un messaggio da analizzare in gruppo, una simulazione di telefonata urgente, un controllo delle impostazioni MFA o una prova del canale di segnalazione. Ogni attività deve avere un obiettivo, una risposta attesa e un breve confronto finale. Non serve mettere in difficoltà le persone; serve allenare un gesto corretto.
- Durata: da cinque a quindici minuti, inseriti in riunioni o momenti già previsti.
- Un solo obiettivo: per esempio verificare un cambio IBAN o segnalare una richiesta MFA inattesa.
- Scenario vicino al lavoro reale: segreteria, amministrazione, docente, tecnico, acquisti o assistenza.
- Debrief immediato: spiegare segnali, decisioni e canale corretto senza esporre chi ha sbagliato.
Un canale di segnalazione semplice e senza colpa
Molti incidenti peggiorano perché chi ha cliccato teme di essere giudicato e aspetta. Un’organizzazione matura separa l’errore umano dalla mancata segnalazione: il primo può accadere; la seconda deve essere resa facile da evitare. Le persone devono sapere chi contattare, con quale canale e quali informazioni inviare.
Il percorso può essere molto semplice: un pulsante nel client di posta, un indirizzo dedicato o un numero interno chiaramente indicato. Il messaggio organizzativo deve essere coerente: “se hai un dubbio, segnala; se hai già cliccato, segnala subito”. La rapidità consente di cambiare credenziali, isolare un dispositivo o avvisare altri destinatari prima che il problema si allarghi.
- Un solo canale principale, visibile e raggiungibile anche da smartphone.
- Risposta di conferma: chi segnala deve sapere che la richiesta è stata ricevuta.
- Nessuna colpevolizzazione pubblica e nessuna classifica dei “peggiori”.
- Procedura alternativa se posta elettronica o account aziendale non sono disponibili.
Esercitazioni realistiche, non trappole
Una simulazione non dovrebbe cercare il clic a tutti i costi. Se è costruita per ingannare chiunque e poi pubblicare il risultato, misura soprattutto quanto fosse sofisticata la trappola. L’obiettivo didattico è invece far emergere una decisione utile e mostrare come correggerla.
Prima di una campagna vanno definiti scopo, destinatari, dati raccolti, durata, gestione degli esiti e persone autorizzate a vedere i risultati. In ambienti scolastici occorre prestare particolare attenzione a ruoli, privacy e proporzionalità. Per iniziare, un’esercitazione da tavolo senza inviare messaggi reali può essere sufficiente e produce già conversazioni preziose.
- Cambio IBAN: un fornitore chiede di pagare su un nuovo conto con urgenza.
- Password e MFA: arriva una richiesta di reimpostazione o una raffica di notifiche di accesso.
- Documento condiviso: un link invita ad aprire un file su una pagina che imita il servizio abituale.
- QR code: un avviso invita a inquadrare un codice per confermare una consegna o un pagamento.
- Voce o video falsificati: un dirigente chiede dati o denaro fuori dalla procedura ordinaria.
Misurare ciò che migliora davvero
Il tasso di clic da solo racconta poco. Può diminuire perché lo scenario è più semplice, non perché l’organizzazione sia più pronta. Indicatori più utili sono la percentuale di segnalazioni corrette, il tempo medio dalla ricezione alla segnalazione, la capacità di usare il canale previsto e il completamento dei passaggi di contenimento.
Le misure devono orientare il miglioramento, non il controllo disciplinare. Un aumento iniziale delle segnalazioni può essere un ottimo segnale: significa che le persone stanno notando anomalie e si fidano del processo. È utile confrontare risultati nel tempo e per tipologia di scenario, evitando graduatorie individuali.
- Tasso di segnalazione corretta per ciascuno scenario.
- Tempo medio e mediano necessario per ricevere la prima segnalazione.
- Percentuale di persone che conosce il canale senza doverlo cercare.
- Tempo richiesto per bloccare account, avvisare destinatari e completare il ripristino.
- Problemi di processo emersi: contatti obsoleti, autorizzazioni mancanti o procedure ambigue.
Un piano pratico in quattro settimane
Non occorre acquistare subito una piattaforma complessa. In un mese si può creare un ciclo minimo, ripetibile e misurabile. Il responsabile della sicurezza o dell’IT deve lavorare con chi conosce i processi reali: segreteria, amministrazione, docenti, acquisti, assistenza e direzione.
Il risultato del primo mese non è “nessuno clicca più”. È avere un canale noto, uno scenario provato, una risposta verificata e un elenco di correzioni. Il ciclo può poi continuare con un esercizio breve al mese, alternando posta, telefono, documenti condivisi, autenticazione e dispositivi mobili.
- Settimana 1: individua tre richieste ad alto rischio e definisci il canale di segnalazione.
- Settimana 2: comunica una procedura di quattro passi — fermati, verifica, non inserire dati, segnala.
- Settimana 3: esegui un’esercitazione da tavolo su un cambio IBAN o un accesso anomalo.
- Settimana 4: misura tempi e passaggi, correggi i punti deboli e pianifica il prossimo scenario.
La cultura della sicurezza si vede quando qualcosa non torna
Password robuste, aggiornamenti, autenticazione a più fattori e backup testati restano fondamentali. Ma gli strumenti tecnici funzionano meglio quando le persone sanno interrompere una richiesta anomala e quando l’organizzazione risponde senza ambiguità. La preparazione non consiste nell’eliminare ogni errore: consiste nel riconoscerlo presto, contenerlo e imparare.
Se vuoi trasformare una formazione generica in un programma pratico per la tua scuola o impresa, posso aiutarti a progettare scenari, canali di segnalazione, procedure e indicatori proporzionati alla tua realtà. Contattami per partire da un’esercitazione breve e costruire un percorso verificabile nel tempo.
Progettiamo formazione, procedure e strumenti adatti alla tua scuola o attività.